アプリケーションセキュリティ · 2 分
アプリケーションセキュリティ 6ステップ・ロードマップ
セキュリティは一度に100%にはなりません。カバレッジ30%の足場固めから、ゼロトラストと継続的な運用に至るまでを6段階に分けて整理しました。
現代のシステム運用において、セキュリティは選択肢ではなく必須要件です。 とはいえ、アプリケーション・インフラ・クラウドを一度にすべて保護することはできません。 現実的なのは、順序のある段階的なアプローチです。
以下は、カバレッジを 30% から 100% へ引き上げていくための6ステップです。 パーセンテージは厳密な指標ではなく、「どこまで来たか」の目安として使ってください。
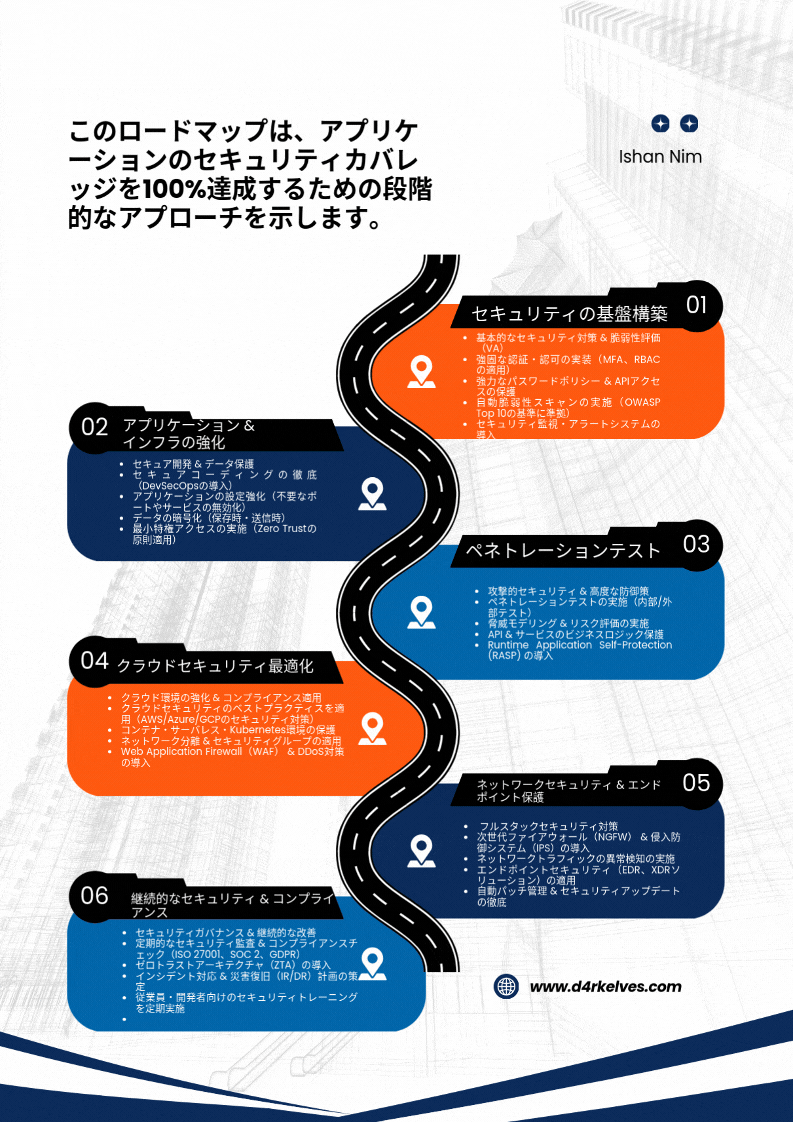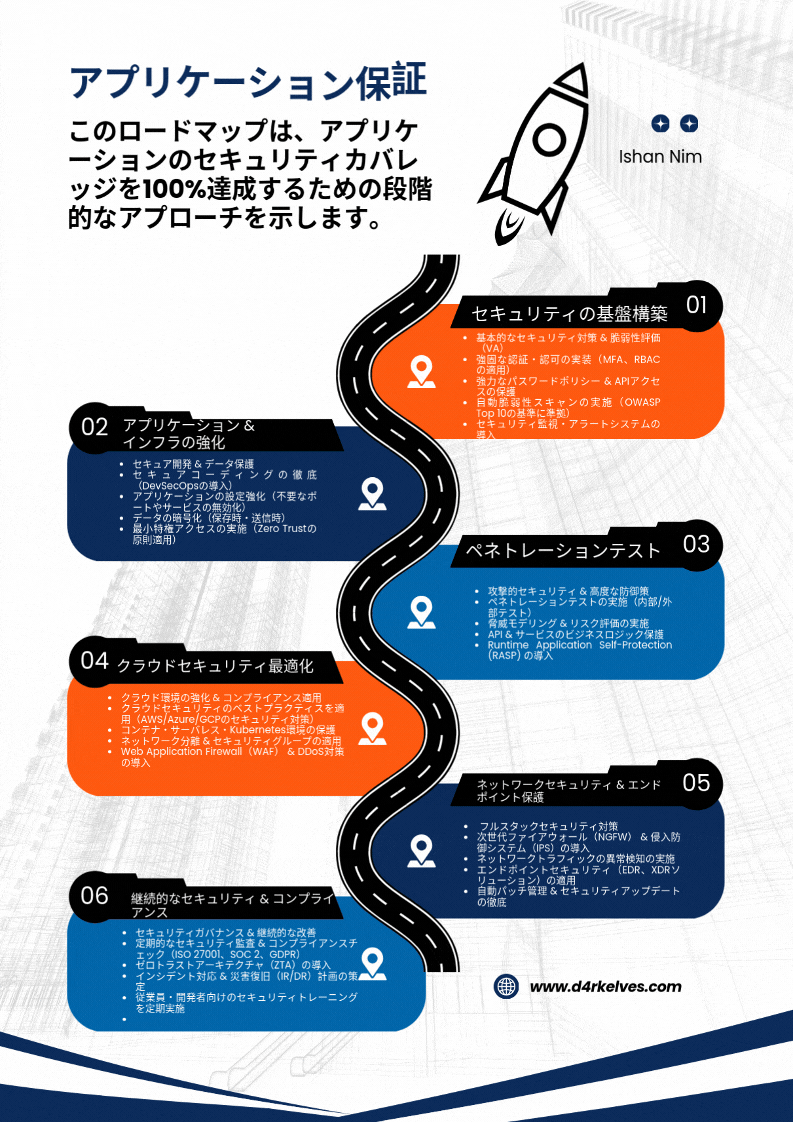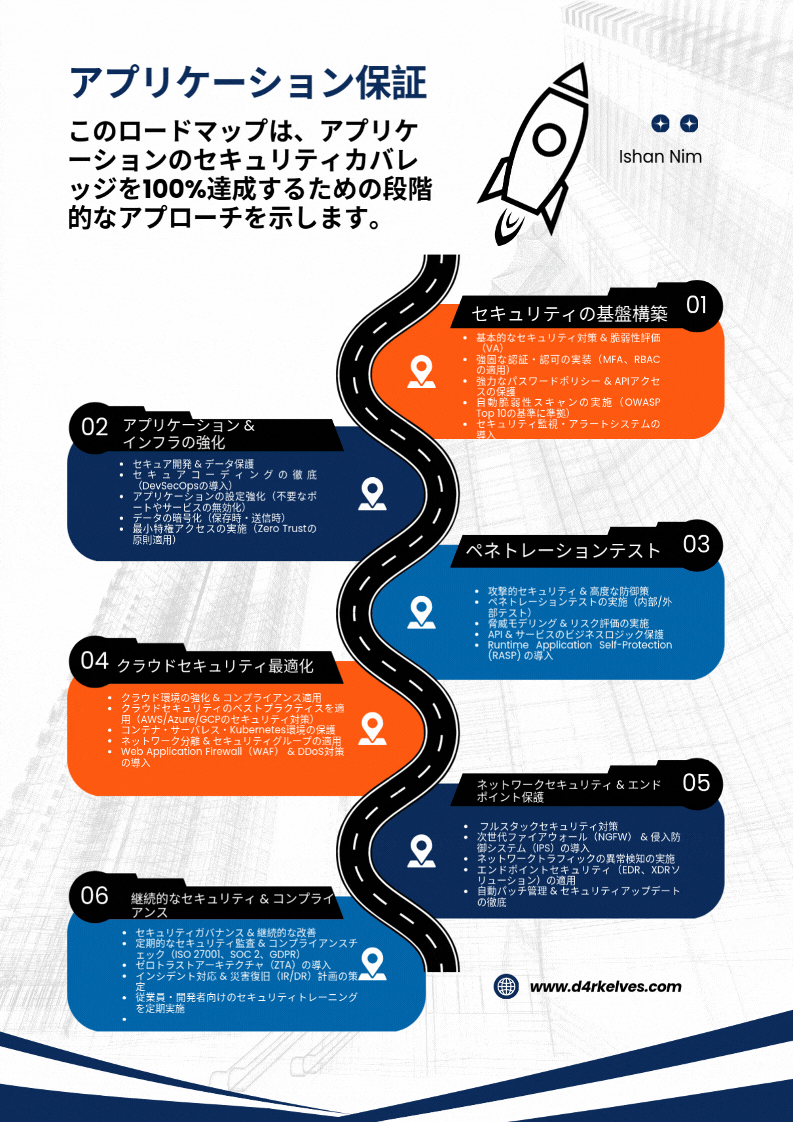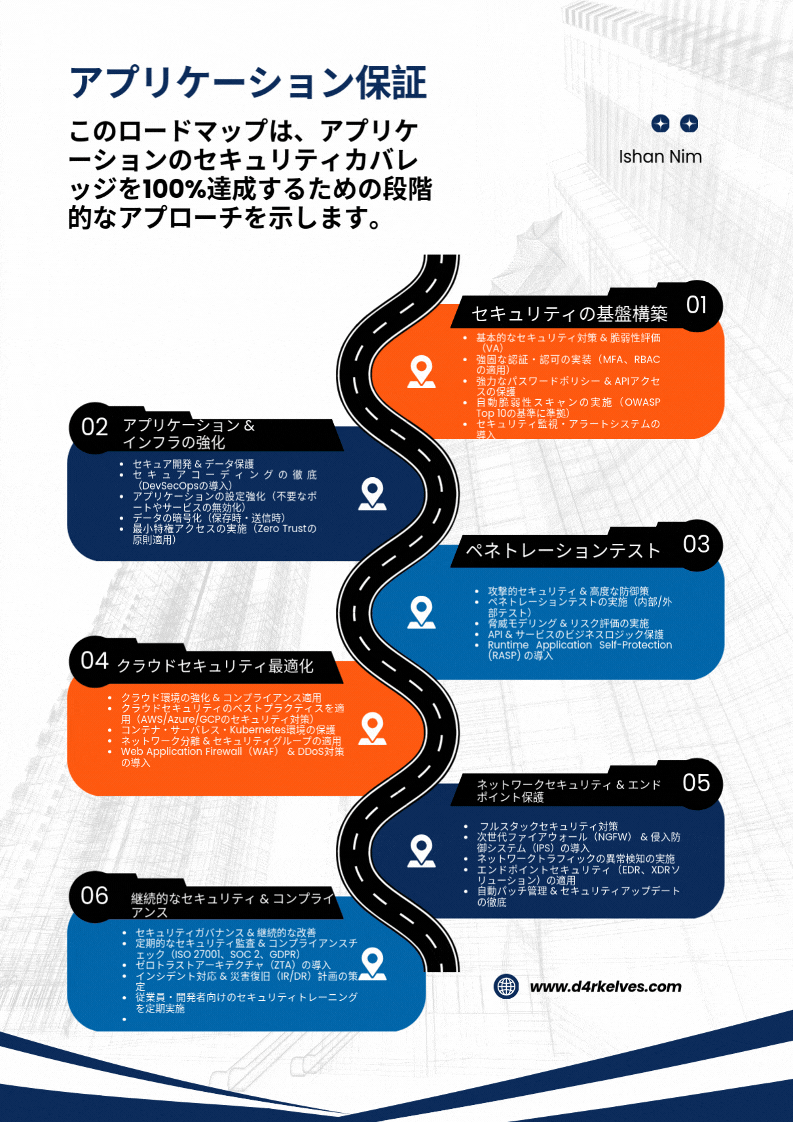
ステップ1:セキュリティ基盤の構築(〜30%)
最初にやるべきは、派手な対策ではなく土台です。
- 強力な認証と多要素認証(MFA)の導入
- 脆弱性スキャンの定常化
- ログ収集とセキュリティ監視の開始
ここを飛ばして先に進むと、後続の対策が「何を守っているのか」を測定できなくなります。
ステップ2:アプリとインフラの強化(〜50%)
- セキュアコーディング規約の整備とレビューへの組み込み
- 保存データ・通信データの暗号化
- 最小権限アクセスの徹底
この段階で、既知の脆弱性クラスの多くは入口で止まるようになります。
ステップ3:ペネトレーションテストと脅威モデリング(〜70%)
ここから能動的な検証に入ります。
- 実際の攻撃者視点での侵入テスト
- 設計段階での脅威モデリング
- 検出された問題のリスク評価と優先順位付け
スキャナが見つけるのは既知の問題だけです。設計上の欠陥は、人が探さなければ見つかりません。
ステップ4:クラウドセキュリティの最適化(〜90%)
- クラウド設定の継続的な点検(誤設定は依然として最大の漏洩要因のひとつ)
- API の保護と認可設計の見直し
- DDoS 対策と WAF の適用
ステップ5:ネットワークとエンドポイントの保護(〜95%)
- ファイアウォールとセグメンテーション
- 侵入検知・防御(IDS/IPS)
- エンドポイントの継続的な監視
ステップ6:継続的な管理とコンプライアンス(100%)
100% は「終わった状態」ではなく、「回り続けている状態」を指します。
- 定期的な監査
- ゼロトラストアーキテクチャへの移行
- インシデント対応体制の確立と訓練
まとめ
重要なのは順序です。基盤なしにペネトレーションテストを行っても、 出てきた指摘を受け止める土台がありません。逆に、基盤だけ整えて検証をしなければ、 守れているかどうかは誰にも分かりません。
一段ずつ上げていくこと。それが、結果的にいちばん早い道です。
この記事は Medium にも掲載しています · Medium
Cyber Crew ペネトレーションテスト/サイバーセキュリティ責任者